自托管 AI 编码代理和远程审批的移动客户端
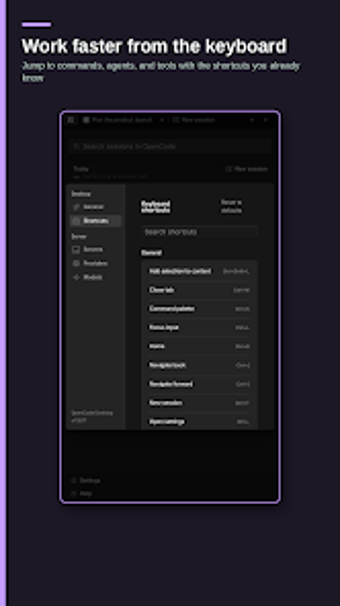
体验 OpenCode - 来自用户 Deep 的 AI,一个移动伴侣,将 Android 设备连接到自托管的 OpenCode CLI 服务器以进行远程会话控制。该应用程序逐个令牌流式传输聊天并显示差异,以便开发人员可以实时监控 AI 推理并审查提议的代码更改。它支持多个连接隧道和生物识别会话锁,使其对需要远程监督长时间运行的自动编码任务的工程师非常有用。
这个应用程序实际上为自托管工作流程做了什么?
该应用程序充当 OpenCode CLI 服务器的轻量客户端,让用户监控和控制在他们自己基础设施上运行的 AI 编码会话。此外,它提供实时流式聊天,以便您可以逐个标记跟踪模型输出,并集成文件差异查看器以在批准写入之前检查提议的修改。这个设计将模型调用和 API 密钥限制在主机机器上,而不是移动设备上。
在远程会话期间,它会影响设备或服务器性能吗?
远程监控作为轻量客户端运行,连接到现有的 OpenCode 实例,因此移动设备主要处理流式传输和显示任务。此外,该应用程序支持多个会话,可以在任务之间切换,而无需每次重新连接。服务器处理计算密集型模型推理,这意味着手机的 CPU 和 RAM 主要用于 UI 渲染和安全连接管理。
从手机批准更改是否安全?
安全功能包括生物识别解锁以保护会话访问,以及远程工具调用批准系统,用于授权 shell 命令或文件系统操作。实际上,这意味着您可以要求在手机上明确批准,然后服务器才执行潜在破坏性操作,并且所有模型调用和密钥根据应用程序的隐私模型保留在您的基础设施上。
我需要技术知识才能正确操作客户端吗?
是的,该应用程序需要通过 npm 安装的运行中的 OpenCode CLI 实例,并且需要熟悉通过本地网络或隧道服务(如 Tailscale 或 Cloudflare Tunnel)连接设备。因此,它的目标是自托管代理的开发人员;工作流程假设您能够管理服务器设置和隧道,而不是为非技术用户提供指导性入门。
一个实用的移动工具,适用于自托管开发者,具有一个明确的权衡
OpenCode 是一个专注的移动控制点,适用于运行自己 OpenCode 服务器并需要远程监督代理活动的工程师。它执行隐私优先的架构并支持安全批准,但它依赖于一个单独的自托管服务器和网络隧道来运行,这限制了使用范围,仅限于那些能够管理该基础设施的开发者。